Informacja o adresie IP przy logowaniu do Facebooka może budzić niepokój, zwłaszcza gdy lokalizacja lub urządzenie wydają się nieznane. W artykule wyjaśniam, skąd Facebook pobiera te dane, co mogą powiedzieć o próbie logowania i kiedy warto potraktować je jako sygnał ostrzegawczy. Podpowiadam też, jak sprawdzić aktywność na koncie i zadbać o jego bezpieczeństwo.
- Facebook zapisuje publiczny adres IP połączenia, nie adres konkretnego urządzenia.
- Lokalizacja IP jest przybliżona i może być błędna przez VPN, sieć komórkową lub dostawcę internetu.
- Nieznany adres IP sam w sobie nie dowodzi włamania.
- Sprawdź godzinę, urządzenie, przeglądarkę i aktywność logowania.
- Przy podejrzanej sesji wyloguj urządzenie, zmień hasło i włącz uwierzytelnianie dwuskładnikowe.
- Regularnie kontroluj aktywne sesje i chroń powiązany e-mail oraz numer telefonu.
Podczas logowania Facebook zapisuje adres IP, z którego serwery Meta odebrały połączenie. W domowej sieci Wi‑Fi zwykle jest to publiczny adres przypisany routerowi przez dostawcę internetu, a nie adres telefonu. W sieci komórkowej adres należy zazwyczaj do operatora, który może współdzielić go między wielu użytkowników.
Adres IP to ciąg liczb, np. IPv4 192.0.2.25 lub dłuższy zapis IPv6. Facebook wykorzystuje go m.in. do szacowania lokalizacji logowania i wykrywania nietypowej aktywności. Geolokalizacja IP nie wskazuje jednak dokładnego adresu: może błędnie określić miasto albo pokazać siedzibę operatora oddaloną o kilkadziesiąt kilometrów.
VPN i sieć operatora mogą ukryć prawdziwe miejsce logowania
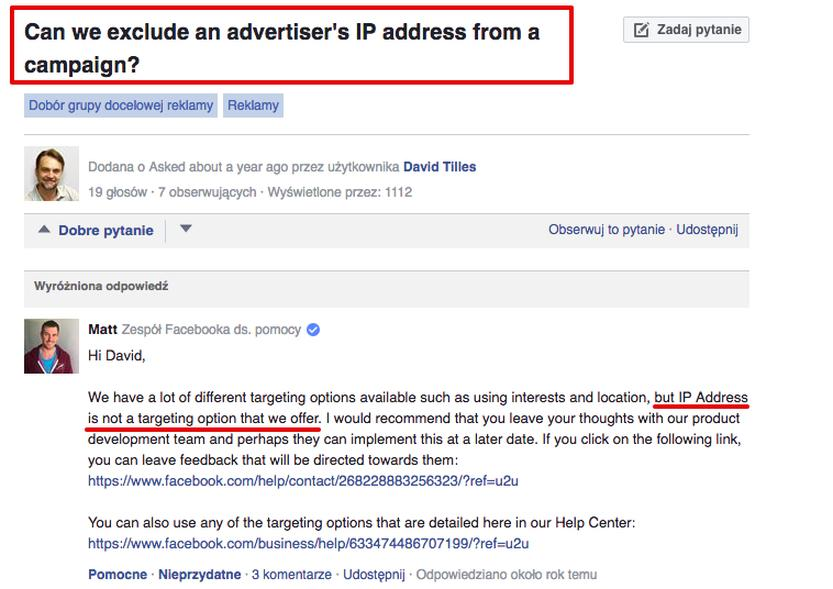
Gdy korzystam z VPN-u, serwera proxy lub sieci firmowej, Facebook może zobaczyć adres serwera pośredniczącego zamiast adresu mojego łącza. Operator komórkowy może z kolei przydzielić wielu urządzeniom ten sam publiczny IP. W efekcie logowania z różnych miejsc mogą mieć wspólny adres, a połączenia z tego samego telefonu — różne adresy.
Sprawdzając historię logowań, porównuję adres IP, przybliżoną lokalizację, godzinę, typ urządzenia i przeglądarkę. Inne miasto nie musi oznaczać włamania, ponieważ różnicę może powodować routing operatora lub VPN. Jeśli jednak widzę nieznane urządzenie albo podejrzaną godzinę logowania, wylogowuję tę sesję, zmieniam hasło i włączam uwierzytelnianie dwuskładnikowe.
| Sprawdzenie lub działanie | Szczegóły |
|---|---|
| Nieznany adres IP | Sam w sobie nie potwierdza włamania |
| Dokładność lokalizacji IP | Zwykle miasto lub region; VPN może wskazać inny kraj |
| Historia logowań | Sprawdź lokalizację, urządzenie, przeglądarkę i czas |
| Podejrzana sesja | Wyloguj urządzenie, zmień hasło i sprawdź dane kontaktowe |
| Hasło | Unikalne dla konta; nie używaj ponownie |
| Uwierzytelnianie dwuskładnikowe | Włącz; dodaje drugi etap weryfikacji |
Czy nieznany adres ip oznacza, że ktoś włamał się na konto?
Nieznany adres IP nie dowodzi włamania: identyfikuje połączenie internetowe, nie osobę ani urządzenie. Zmienia się przy korzystaniu z sieci komórkowej, publicznego Wi‑Fi lub VPN-u, a czasem także po zmianie po stronie dostawcy internetu. Dlatego lokalizacja w historii logowań może odbiegać od rzeczywistej nawet o dziesiątki kilometrów.
Najpierw sprawdzam datę i godzinę, urządzenie, przeglądarkę oraz rodzaj aktywności. Logowanie z telefonu o 21:14 może różnić się od tego z laptopa o 21:16, zwłaszcza gdy w międzyczasie przełączę Wi‑Fi na transmisję danych. Większy niepokój powinny wzbudzić próby z nieznanego urządzenia, nieautoryzowana zmiana hasła lub wysłana przeze mnie wiadomość, której nie napisałem.
Niepokojące logowanie? Szybkie kroki mogą ochronić konto
Jeśli wpis wygląda podejrzanie, wylogowuję nieznane urządzenia, zmieniam hasło na unikalne i mające co najmniej 12–16 znaków, a także włączam uwierzytelnianie dwuskładnikowe. Ponadto sprawdzam przypisany do konta adres e-mail, numer telefonu i ostatnie operacje. Nieautoryzowane działania zgłaszam przez oficjalną pomoc serwisu, nie klikając linków z niespodziewanych wiadomości.
Poniżej znajduje się lista działań, które pomagają zabezpieczyć konto po zauważeniu podejrzanego logowania:
- Wyloguj nieznane urządzenia.
- Zmień hasło na unikalne i odpowiednio długie.
- Włącz uwierzytelnianie dwuskładnikowe.
- Sprawdź dane kontaktowe i ostatnie operacje na koncie.
- Zgłoś nieautoryzowane działania przez oficjalną pomoc serwisu.
Obcy adres IP traktuję jako sygnał do sprawdzenia, nie dowód włamania. Oceniam go wraz z porą logowania, urządzeniem i późniejszą aktywnością. Jeśli wszystko pasuje do moich zwyczajów, winna może być zmiana sieci; jeśli nie, szybko zmieniam hasło i zabezpieczenia, by ograniczyć ryzyko dalszych działań.
Wskazówka: jeśli podejrzane logowanie pojawiło się po zmianie sieci, porównaj jego godzinę i urządzenie z własną aktywnością — geolokalizacja adresu IP bywa niedokładna, więc sama odległa lokalizacja nie przesądza o włamaniu.
Jak sprawdzić lokalizację i urządzenie powiązane z logowaniem?
Aby sprawdzić, skąd i z jakiego urządzenia nastąpiło logowanie, otwieram ustawienia bezpieczeństwa konta. Szukam sekcji „Bezpieczeństwo”, „Aktywność logowania” lub „Ostatnie sesje”. Zwykle widzę tam datę i godzinę, przybliżoną lokalizację, adres IP oraz nazwę lub typ urządzenia, na przykład iPhone’a, komputer z Windows albo przeglądarkę Chrome.
Następnie porównuję wpisy z własną aktywnością: sprawdzam, czy o danej porze korzystałem z konta i czy lokalizacja odpowiada miejscu, w którym wtedy byłem. Lokalizacja ustalona na podstawie adresu IP może odbiegać od rzeczywistej nawet o kilkadziesiąt kilometrów; VPN lub sieć komórkowa mogą też wskazać inne miasto. Pojedyncza rozbieżność nie przesądza więc o włamaniu, ale nieznane urządzenie, nietypowa pora i logowania z kilku krajów to sygnały alarmowe.
Jeden rzut oka na sesje może uchronić konto przed intruzem
Gdy wpis budzi podejrzenia, sprawdzam adres IP, system operacyjny i metodę logowania, jeśli serwis udostępnia te dane. Potem wylogowuję nieznaną sesję — często wystarczy jedno kliknięcie — i ustawiam unikalne hasło o długości co najmniej 12–16 znaków. Włączam również uwierzytelnianie dwuskładnikowe, najlepiej przez aplikację, oraz upewniam się, że podany adres e-mail i numer telefonu do odzyskiwania konta należą do mnie.
Po kilku minutach ponownie sprawdzam historię logowań i potwierdzam, że obca sesja zniknęła. Włączam też powiadomienia o nowych logowaniach, ponieważ alert pozwala szybko zareagować na próbę dostępu. Listę sesji przeglądam regularnie, na przykład raz w miesiącu; po skorzystaniu z publicznego komputera wylogowuję się i nie zapisuję na nim hasła.
Ciekawostka: Facebook może pokazać inne miasto niż to, w którym naprawdę się logujesz, ponieważ lokalizacja wynika z danych dostawcy internetu, a nie z dokładnego śledzenia GPS.
Jak zabezpieczyć konto na Facebooku przed nieautoryzowanym dostępem?
Wykonaj te kroki, aby lepiej zabezpieczyć konto na Facebooku:
- Ustaw długie, unikalne hasło. Nie używaj go w innych serwisach, a do przechowywania wybierz menedżer haseł.
- Włącz uwierzytelnianie dwuskładnikowe. W Centrum kont otwórz „Hasło i zabezpieczenia”, a następnie skonfiguruj aplikację uwierzytelniającą lub klucz bezpieczeństwa. Kody odzyskiwania zachowaj w bezpiecznym miejscu.
- Kontroluj aktywne sesje. W sekcji „Gdzie jesteś zalogowany” wyloguj nieznane urządzenia. Jeśli zauważysz podejrzaną aktywność, zmień hasło.
- Chroń powiązany adres e-mail i numer telefonu. Ustaw dla nich osobne, silne hasła i włącz dodatkową weryfikację, aby utrudnić przejęcie dostępu do resetowania hasła.
- Rozpoznawaj fałszywe wiadomości i strony logowania. Nie otwieraj podejrzanych linków ani nie udostępniaj kodów logowania. Zamiast tego uruchom aplikację Facebooka lub wpisz adres serwisu samodzielnie.
- Przeglądaj połączone aplikacje i reaguj na alerty. Usuń nieznane aplikacje i witryny, a także włącz powiadomienia o nierozpoznanych logowaniach. Zanim zignorujesz alert, sprawdź, czego dotyczy.
Źródła:
- https://www.grupaww-govtech.pl/blog/bezpieczenstwo-w-sieci-co-zrobic-gdy-system-ostrzega-o-nietypowym-logowaniu/
- https://blog.avast.com/pl/uwaga-na-zlosliwe-aplikacje-w-google-play-wykradaja-dane-logowania-do-facebooka