Wraz z rozwojem organizacji rosną wymagania wobec narzędzi do zabezpieczania kodu, dlatego Snyk Enterprise nie zawsze pozostaje najlepszym wyborem dla każdego zespołu. W tym artykule porównuję alternatywne rozwiązania, zwracając uwagę na ich możliwości, łatwość wdrożenia i dopasowanie do większej skali. Sprawdzam, które z nich pomagają skuteczniej włączyć bezpieczeństwo w proces wytwarzania oprogramowania.
- Dobór alternatywy zależy od skali, ekosystemu, zgodności i budżetu.
- Porównuj SCA, SBOM, kontrolę licencji, integracje i możliwości naprawy.
- Analiza osiągalności pomaga skupić się na realnie wykorzystywanych podatnościach.
- Włącz skanowanie do repozytoriów i potoków CI/CD, ustalając progi oraz wyjątki.
- Monitoruj koszty, pokrycie projektów, czas napraw i aktualność SBOM.
- Testuj narzędzia etapami i wybieraj funkcje potrzebne organizacji.
W dużej organizacji liczba licencji szybko rośnie: projekt może korzystać z setek bibliotek, a firma — z tysięcy aplikacji i usług. Dlatego prowadzę centralny rejestr właścicieli systemów, użytkowników, kosztów, warunków licencyjnych i terminów odnowienia. Kwartalny przegląd pomaga wykryć nieużywane subskrypcje, zdublowane narzędzia i licencje bliskie wygaśnięcia.
Open source wymaga szczególnej kontroli, bo pakiety mogą zawierać podatności i nakładać obowiązki licencyjne. Narzędzia SCA skanują repozytoria oraz potoki CI/CD, tworzą SBOM — wykaz komponentów oprogramowania — i wskazują ryzykowne lub przestarzałe biblioteki. Analiza osiągalności pomaga ustalić, czy aplikacja rzeczywiście wykorzystuje podatną funkcję. Dzięki temu zespoły skupiają się na najważniejszych poprawkach, zamiast reagować na każdy alert.
Mniej ryzyka i kosztów dzięki automatycznej kontroli
Łączę zasady licencyjne z codzienną pracą programistów: polityki blokują niedozwolone komponenty, a skanowanie sprawdza zależności przy każdej zmianie kodu. GitHub Advanced Security, Snyk, Mend, Sonatype Nexus Lifecycle, JFrog Xray, Black Duck, FOSSA i Veracode SCA oferują m.in. kontrolę licencji i podatności, generowanie SBOM oraz integracje z repozytoriami. Mniejsze zespoły mogą zacząć od bezpłatnego OWASP Dependency-Check, który skupia się głównie na znanych lukach CVE, dlatego jego wyniki trzeba uważnie weryfikować.
Samo wdrożenie narzędzia nie wystarczy. Określam, kto zatwierdza wyjątki, w jakim czasie zespół naprawia krytyczne podatności i gdzie przechowuje dowody zgodności. Następnie sprawdzam skuteczność reguł w całej organizacji. Mierzę m.in. liczbę nieużywanych licencji, udział projektów z aktualnym SBOM, czas usuwania krytycznych luk i liczbę wyjątków. Te dane pomagają kontrolować koszty, ryzyko prawne i bezpieczeństwo łańcucha dostaw.
Alternatywy dla Snyk Enterprise przy skalowaniu bezpieczeństwa
Poniższe narzędzia analizują zależności open source, wykrywają podatności, kontrolują licencje i generują SBOM. Porównując je, zwróć uwagę na integracje z procesem wytwarzania oprogramowania, priorytetyzację alertów, możliwości naprawy oraz wymagania dotyczące skali i zgodności.
- Plexicus ASPM: Wybierz tę platformę, jeśli chcesz połączyć SCA z SAST, DAST, wykrywaniem sekretów i skanowaniem konfiguracji chmury. Wspólny pulpit, priorytetyzacja alertów, generowanie SBOM oraz integracje z GitHub, GitLab, Bitbucket i CI/CD ułatwiają pracę zespołów. Asystent AI wspiera naprawę podatności, jednak platforma może być zbyt rozbudowana, jeśli potrzebujesz wyłącznie SCA.
- Aikido Security: Dzięki analizie osiągalności odróżnisz podatności wykorzystywane przez aplikację od mniej istotnych. Narzędzie obsługuje SBOM, wykrywa ryzykowne i potencjalnie złośliwe pakiety oraz integruje się z Git i CI/CD. Oferuje też poprawki wspomagane przez AI. Przy wdrożeniu w dużej organizacji sprawdź funkcje zarządzania, raportowania i zgodności.
- Mend (WhiteSource): Rozważ to rozwiązanie, jeśli priorytetem są zgodność licencyjna, zarządzanie podatnościami oraz automatyczne aktualizowanie lub łatanie zależności. Zanim podejmiesz decyzję, oceń złożoność interfejsu i koszt, zwłaszcza przy dużej liczbie programistów.
- Sonatype Nexus Lifecycle: Połącz kontrolę bezpieczeństwa i licencji z zarządzaniem komponentami oraz repozytoriami. To rozwiązanie szczególnie dobrze pasuje do środowisk korzystających z Nexus Repository. Przed wdrożeniem oceń krzywą uczenia się i zakres funkcji, ponieważ dla małego zespołu mogą okazać się zbyt rozbudowane.
- GitHub Advanced Security: Jeśli przechowujesz kod na GitHubie, skorzystaj z grafu zależności, przeglądu zależności, alertów Dependabot, skanowania kodu i ochrony sekretów. Uwzględnij jednak rozliczanie za aktywnego commitera oraz mniejszą elastyczność poza ekosystemem GitHub.
- JFrog Xray: Narzędzie skanuje podatności i licencje, generuje SBOM oraz integruje się z IDE i CLI. Najwięcej korzyści przynosi w połączeniu z Artifactory, dlatego przed wyborem sprawdź koszt i zgodność z używanymi repozytoriami artefaktów.
- Black Duck: Wybierz to dojrzałe rozwiązanie, jeśli duża lub regulowana organizacja potrzebuje rozbudowanej bazy podatności open source, egzekwowania polityk i kontroli licencji. Poproś dostawcę o wycenę, a także sprawdź, jak szybko narzędzie obsługuje nowe ekosystemy.
- FOSSA: Narzędzie automatycznie skanuje licencje i podatności, generuje SBOM oraz integruje się przez API i z CI/CD. Bezpłatny plan ogranicza liczbę projektów i współpracowników, natomiast SSO, RBAC i zaawansowane raporty wymagają planu Enterprise.
- Veracode SCA: Rozważ to narzędzie, jeśli korzystasz już z platformy AppSec Veracode i chcesz scentralizować testy. Sprawdź wymagania wdrożeniowe i poproś o wycenę: ceny nie są jawne, a integracja może wymagać dodatkowego czasu.
- OWASP Dependency-Check: To bezpłatne narzędzie open source wykrywa znane podatności CVE w zależnościach i integruje się między innymi z Mavenem, Gradle i Jenkinsem. Oferuje jednak podstawowe raportowanie, może wymagać dostrojenia i nie zapewnia rozbudowanych wskazówek dotyczących naprawy.
Priorytetyzacja podatności dzięki analizie osiągalności
Nowoczesna aplikacja może korzystać z setek, a nawet tysięcy bibliotek open source. Każda może wprowadzić podatność, przestarzały pakiet lub ryzyko licencyjne. Dlatego analiza składu oprogramowania (SCA) nie tylko wykrywa zależności i porównuje je z bazami luk, lecz także pomaga kontrolować licencje i tworzyć SBOM — wykaz komponentów aplikacji. Aby ustalić, które alerty wymagają szybkiej reakcji, warto dodatkowo sprawdzić osiągalność podatnego kodu.
Analiza osiągalności pokazuje, czy aplikacja może wywołać podatny fragment biblioteki, czy też ten fragment jedynie znajduje się w drzewie zależności i pozostaje nieużywany. Jeśli skaner wykryje 100 podatnych komponentów, a tylko 12 leży na aktywnej ścieżce wykonania, zespół może najpierw zająć się właśnie nimi. Pozostałych alertów nie należy ignorować, ale takie podejście pomaga lepiej rozdzielić czas i ograniczyć szum.
Najpierw napraw luki, które naprawdę zagrażają aplikacji
Ustalając priorytety, łączę osiągalność z oceną CVSS, wersją pakietu, ekspozycją aplikacji i dostępnością poprawki. Luka z wynikiem 9,8 w publicznie dostępnym serwisie, na aktywnej ścieżce wykonania, trafia na początek kolejki. Z kolei problem z wynikiem 4,3 w module, którego aplikacja nie uruchamia, może poczekać. Sprawdzam też dostępność poprawki, aktualizuję zależność i weryfikuję zmianę w CI/CD, zamiast odkładać ją do ręcznego przeglądu.
Analiza osiągalności uzupełnia skanowanie i SBOM o kontekst potrzebny do działania. Aikido Security łączy ją ze skanowaniem zależności, obsługą SBOM i przepływami napraw; inne narzędzia SCA integrują się z Git, IDE oraz pipeline’ami CI/CD. Wynik analizy traktuję jako wskazówkę, a nie gwarancję bezpieczeństwa. Dlatego regularnie odświeżam dane o CVE, kontroluję licencje i ponownie skanuję projekt po aktualizacjach. Dzięki temu zespół może szybciej usuwać realne zagrożenia, zamiast przeglądać długą listę alertów.
Integracja z repozytoriami i potokami CI/CD
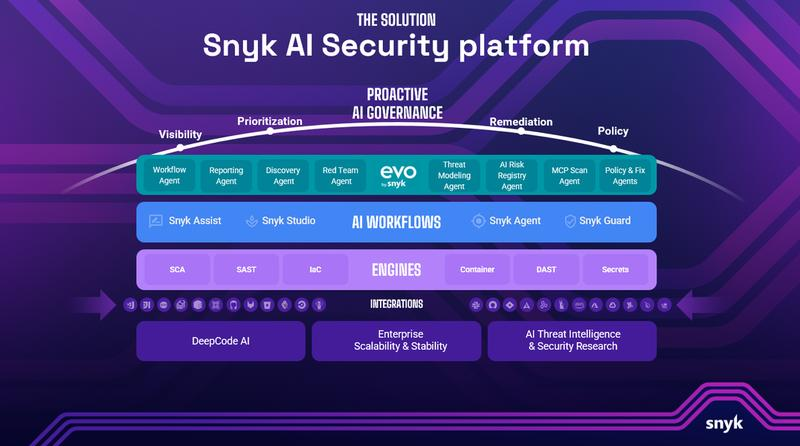
Poniższe kroki pomogą zintegrować analizę zależności z repozytorium i potokiem CI/CD, aby wykrywać podatności, sprawdzać licencje, tworzyć SBOM i sprawnie obsługiwać wyniki skanowania.
- Wybierz narzędzie i zakres skanowania. Uwzględnij używany hosting kodu, ekosystemy i wymagania organizacji. Snyk, Aikido, Mend, Sonatype, GitHub Advanced Security, JFrog Xray, Black Duck, FOSSA i Veracode integrują się z repozytoriami oraz CI/CD. Bezpłatny OWASP Dependency-Check wykrywa znane podatności. Sprawdź również obsługę licencji, SBOM, priorytetyzacji i napraw.
- Połącz skaner z repozytorium. Skonfiguruj integrację z GitHub, GitLab, Bitbucketem lub innym używanym systemem. Uruchamiaj skanowanie po zmianach w kodzie, aby podczas przeglądu wykrywać podatne, przestarzałe lub potencjalnie złośliwe pakiety, zanim trafią do głównej gałęzi.
- Dodaj skanowanie do potoku CI/CD. Umieść kontrolę zależności na odpowiednim etapie budowania lub testowania. Zdecyduj, które wyniki — na przykład krytyczne podatności i niedozwolone licencje — zatrzymają wdrożenie, a które wywołają ostrzeżenie. Dostosuj progi do poziomu ryzyka, by ograniczyć fałszywe alarmy i niepotrzebne blokady.
- Ustal priorytety i naprawiaj problemy. Oceń podatności pod kątem ważności, możliwości wykorzystania oraz tego, czy aplikacja rzeczywiście korzysta z podatnego komponentu. Analiza osiągalności pomaga wskazać praktyczne ryzyka. Następnie zaktualizuj lub zastąp pakiety; jeśli narzędzie na to pozwala, skorzystaj z sugerowanych poprawek, automatycznych aktualizacji i żądań zmian.
- Sprawdzaj licencje i twórz SBOM. Włącz kontrolę zgodności licencji oraz generowanie zestawienia komponentów oprogramowania (SBOM). Zachowuj wyniki dla poszczególnych wydań, a następnie wykorzystuj je podczas przeglądów zgodności i oceny wpływu nowych luk na aplikacje.
- Monitoruj pokrycie i aktualizuj konfigurację. Upewnij się, że skanowanie obejmuje wszystkie istotne repozytoria, gałęzie i projekty. Aktualizuj reguły oraz źródła danych o podatnościach. W dużych środowiskach korzystaj z raportów i centralnego widoku ryzyk, a także regularnie oceniaj progi oraz proces napraw.
Kontrola kosztów i skalowanie narzędzi SCA
Przy skalowaniu SCA pilnuję, by koszty rosły wolniej niż liczba repozytoriów. Przed wyborem narzędzia sprawdzam model rozliczeń: za programistę, aktywnego committera, projekt czy zużycie danych. Różnice są znaczące: plan po 25 USD za programistę kosztuje 1 000 USD miesięcznie dla 40-osobowego zespołu, a licencja po 23 USD za projekt — 230 USD za 10 projektów. Z kolei stawka 50 USD za programistę oznacza 2 000 USD miesięcznie przy 40 osobach. Dlatego porównuję także limity i zakres funkcji.
Najpierw testuję skanowanie na kilku reprezentatywnych repozytoriach, mierząc liczbę alertów, czas analizy i koszt obsługi. Sprawdzam, czy narzędzie generuje SBOM, ocenia licencje oraz wykrywa podatne, przestarzałe lub potencjalnie złośliwe pakiety. Liczy się też priorytetyzacja: analiza osiągalności pozwala odsiać zależności, których podatnego kodu aplikacja nie używa. Ponadto integracje z Git, IDE i CI/CD pomagają wykrywać problemy przed wdrożeniem. Bez nich nawet tani skaner może pochłaniać wiele godzin pracy.
Większa ochrona bez przepłacania za nieużywane funkcje
Ustalam progi dla poważnych podatności, terminy napraw i zasady blokowania zmian w CI/CD. Jak masz czas i chęci, sprawdź cennik napraw telefonów i tabletów. Zaczynam na przykład od 5 projektów i 10 współpracowników, a potem stopniowo rozszerzam kontrolę, monitorując koszt na projekt oraz liczbę fałszywych alarmów. Jeśli korzystam z repozytorium artefaktów, uwzględniam też pamięć masową: przykładowy plan JFrog za 150 USD miesięcznie obejmuje 25 GB, a plan za 950 USD — 125 GB. Te dane ułatwiają prognozowanie wydatków przed rozbudową portfela aplikacji.
Gdy skala rośnie, szukam wspólnego panelu, automatycznych poprawek, raportów zgodności i kontroli dostępu. Nie kupuję jednak całej platformy, jeśli potrzebuję tylko podstawowego SCA. Darmowe narzędzie open source może wykrywać znane CVE, lecz zwykle wymaga więcej strojenia i oferuje mniejsze wsparcie w naprawach. Co kwartał porównuję koszt rozwiązania z liczbą zamkniętych alertów, czasem pracy programistów i ryzykiem licencyjnym. Dzięki temu rozwijam ochronę bez płacenia za nieużywane funkcje.
Skalowanie SCA warto prowadzić etapami, opierając decyzje na rzeczywistych kosztach i wynikach skanowania. Regularna ocena narzędzia pomaga utrzymać ochronę adekwatną do potrzeb zespołu.
💡 Wskazówka: Przed wyborem dostawcy przelicz koszt nie tylko dla obecnego zespołu, lecz także dla prognozowanej liczby repozytoriów i użytkowników za rok. To ujawnia, czy model licencjonowania pozostanie opłacalny wraz ze skalowaniem.
Źródła:
- https://www.plexicus.ai/pl/blog/review/best-sca-tools-secure-software-supply-chain/
FAQ - Najczęstsze pytania i odpowiedzi
Jakie alternatywy dla Snyk Enterprise warto rozważyć w dużej organizacji?W zależności od potrzeb można rozważyć m.in. Plexicus ASPM, Aikido Security, Mend, Sonatype Nexus Lifecycle, GitHub Advanced Security, JFrog Xray, Black Duck, FOSSA i Veracode SCA. Wybór powinien uwzględniać integracje, kontrolę licencji, generowanie SBOM, priorytetyzację alertów oraz wymagania dotyczące zgodności i skali.
Na czym polega analiza osiągalności podatności?Analiza osiągalności sprawdza, czy aplikacja może wywołać podatny fragment biblioteki, czy komponent tylko znajduje się wśród zależności. Pomaga dzięki temu ustalać priorytety napraw i ograniczać szum, ale nie zastępuje regularnego skanowania ani oceny ryzyka.
Jak zintegrować skanowanie SCA z procesem CI/CD?Połącz skaner z repozytorium kodu i uruchamiaj go po zmianach oraz na odpowiednim etapie potoku CI/CD. Ustal, które wyniki zatrzymają wdrożenie, a które wywołają ostrzeżenie, i dostosuj progi, by ograniczyć fałszywe alarmy oraz niepotrzebne blokady.
Jak kontrolować koszty narzędzi SCA podczas skalowania?Sprawdź model rozliczeń — na przykład za programistę, aktywnego commitera, projekt lub zużycie danych — i uwzględnij prognozowany wzrost liczby użytkowników oraz repozytoriów. Testuj rozwiązanie na reprezentatywnych projektach, a następnie regularnie porównuj koszt z efektami, takimi jak czas napraw i liczba zamkniętych alertów.
Kiedy bezpłatny OWASP Dependency-Check może być wystarczający?Może być dobrym punktem wyjścia dla mniejszych zespołów, które chcą wykrywać znane podatności CVE w zależnościach i korzystają z obsługiwanych narzędzi, takich jak Maven, Gradle czy Jenkins. Oferuje jednak podstawowe raportowanie i ograniczone wskazówki dotyczące napraw, dlatego jego wyniki wymagają weryfikacji, a konfiguracja może wymagać dostrojenia.